01
Connecte ton dépôt
GitHub ou GitLab. CRAcheck lit tes manifests (package.json, requirements.txt, go.mod…) — rien à installer.
octocat/payments-api Connected
Reading manifests…
package.jsongo.modrequirements.txt

SBOM, documentation technique et déclaration UE — générés et maintenus automatiquement depuis ton dépôt. CRAcheck prépare et documente ta conformité ; tu vérifies et signes. Sans lire 200 pages de règlement.
Sans carte bancaire · −50 % à vie pour les premiers inscrits
Le règlement européen qui impose des règles de cybersécurité à presque tous les produits numériques. On t'explique l'essentiel en 2 minutes.
Comprendre le CRA →Le règlement fait 200 pages. Toi, tu shippes du code. CRAcheck transforme ton dépôt en dossier de conformité complet — en quelques minutes.
Rejoindre l'accès anticipé →GitHub ou GitLab. CRAcheck lit tes manifests (package.json, requirements.txt, go.mod…) — rien à installer.
Ta nomenclature logicielle complète au format CycloneDX ou SPDX, tenue à jour à chaque build.
Le dossier technique (Annexe CRA) et ta déclaration UE de conformité, pré-remplis et prêts à signer.
Ta politique de gestion des failles, plus les modèles de reporting ENISA (24 h / 72 h / 14 j).
/ Étape 0 · gratuit
Dix questions au maximum, sans inscription, pour savoir si le Cyber Resilience Act s'applique à votre produit, à quelle classe il appartient et ce que vous devez produire. Chaque question vous dit quel point du règlement elle vérifie.
Aucune donnée envoyée : le test tourne dans votre navigateur.
Vous savez déjà que vous êtes concerné ? L'audit tranche le périmètre produit par produit.
Périmètre, catégories de risque et obligations issus du règlement (UE) 2024/2847 — pas d'approximation, pas d'IA qui invente. Chaque verdict s'appuie sur le règlement.
Lire le règlementSolo devs, makers d'apps, IoT, open-source commercial. Les outils enterprise t'ignorent ou te facturent 500 €/mois. CRAcheck est fait pour toi, à ton échelle.
Voir les tarifsOn te prépare et on documente. On ne prétend pas te « certifier conforme » : tu gardes le contrôle, sans fausse promesse ni jargon juridique.
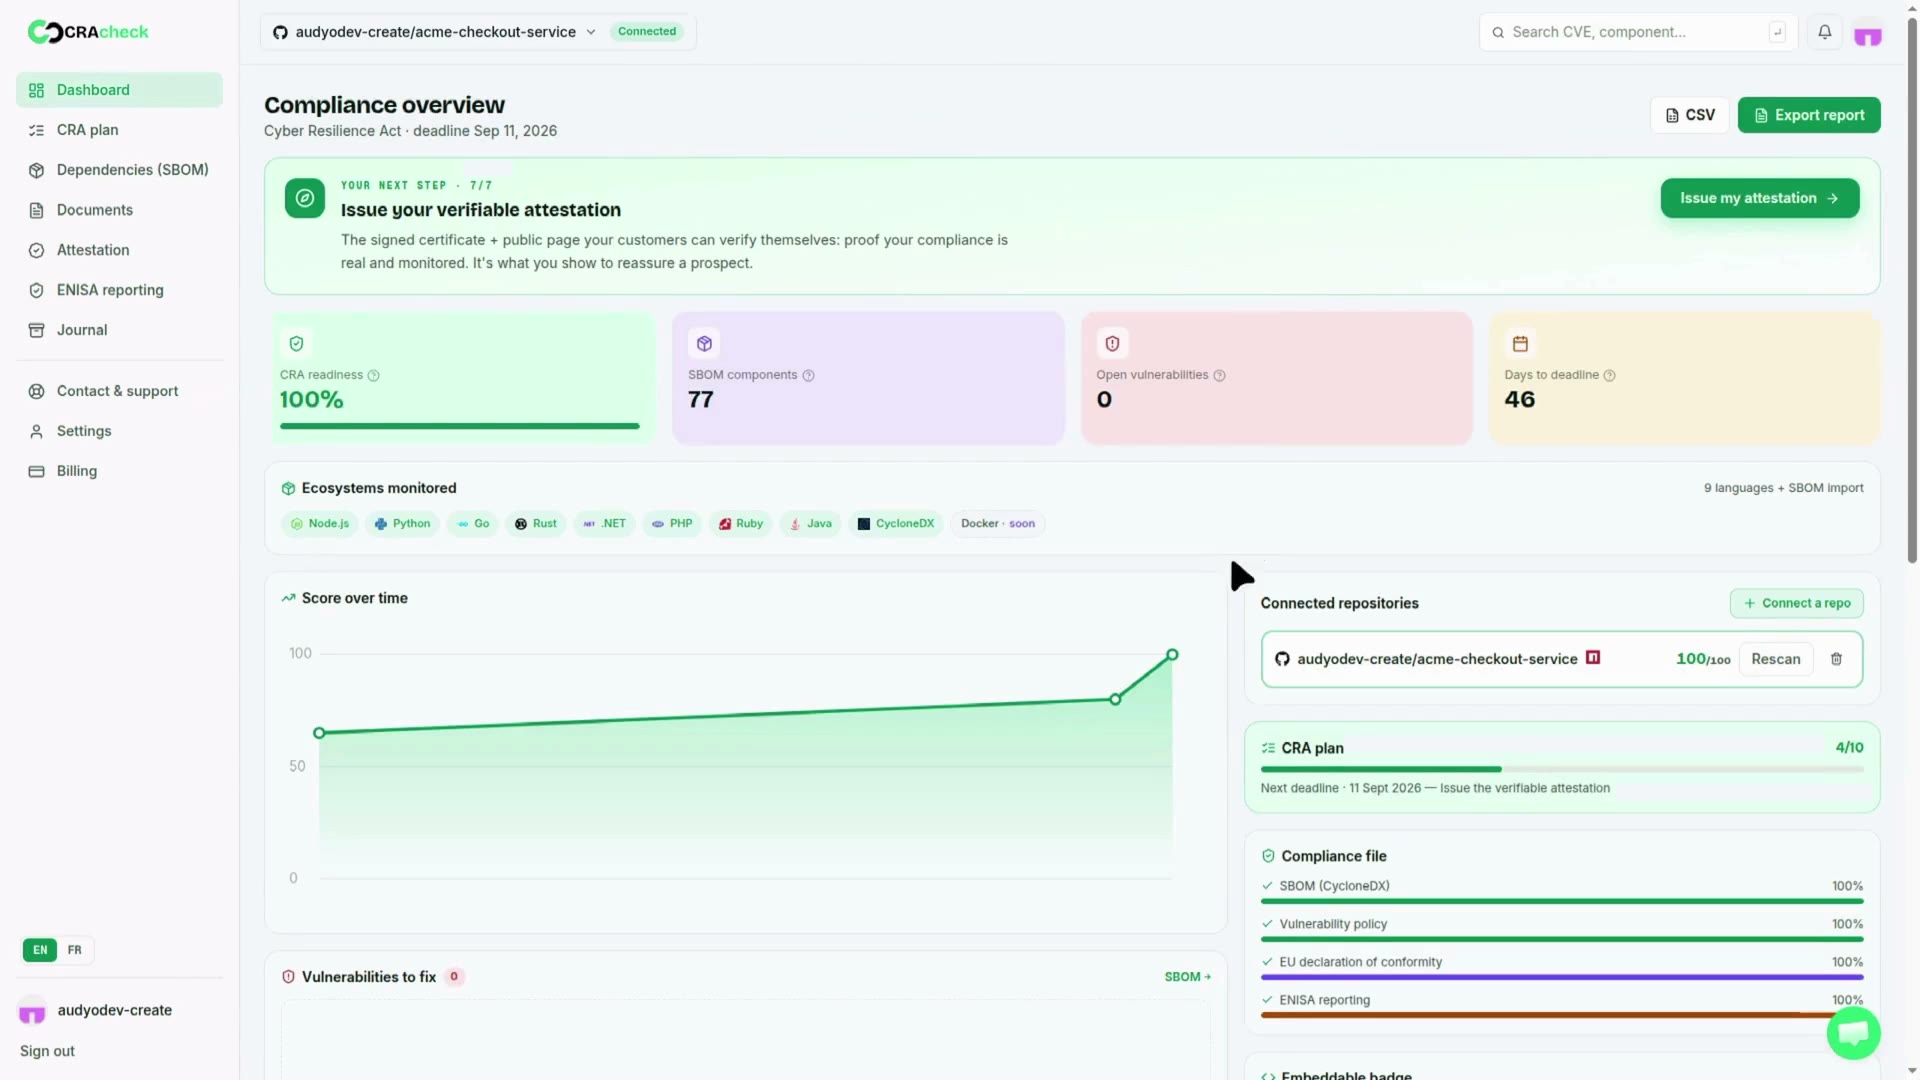
Comment ça marcheUne fois ton dépôt connecté, CRAcheck travaille en continu — même quand tu ne te connectes pas.
Tu n'as plus à y penser : on t'écrit par email dès qu'il se passe quelque chose d'important pour ta conformité. Zéro bruit, que l'essentiel.
Un tableau qui liste tout ce que tu dois faire, dans l'ordre, avec les vraies dates limites. Fini de deviner par où commencer.
Un certificat signé + une page publique que tes clients contrôlent eux-mêmes. Ta conformité devient un argument de vente.
Déclaration UE, documentation technique, SECURITY.md — générés depuis ton dépôt et ton profil. Tu vérifies, tu signes.
Le jour où une faille est exploitée, l'assistant pré-remplit tes signalements 24 h / 72 h / 14 j. Pas de panique.
Le score CRA s'affiche sur tes pull requests comme un test qui passe ou échoue. La conformité entre dans ton workflow.
Chaque scan et chaque document sont horodatés dans un journal. C'est ce qu'un régulateur ou un client B2B demandera.
0 € — mais des jours de travail
500 €+ / mois
25 € / mois
* Faire soi-même est gratuit en argent, mais coûte des jours de travail et un vrai risque d'erreur.
 Base de vulnérabilités open source/ Détection des vulnérabilités
OSV.dev est la base de vulnérabilités open source de référence, alimentée par Google, les GitHub Security Advisories, PyPA, RustSec… À chaque push, ton SBOM est croisé avec cette base : nouvelle CVE sur une de tes dépendances = score recalculé + alerte email. Pas de scanner boîte noire — une source publique, auditable, citée dans ta documentation technique.
On te dit honnêtement ce qui n'est pas encore là. Le produit s'améliore chaque semaine — et ton tarif de lancement reste bloqué à vie.
Connecte tes projets GitLab, en plus de GitHub.
Ton score CRA affiché dans chaque pull request, comme un test qui passe ou échoue.
Scanne aussi tes images Docker et conteneurs, pas seulement les dépôts.
Vérifie ta conformité en local et dans ta CI, directement en ligne de commande.
Génération et export automatiques de ton SBOM à intervalle régulier.
Reçois tes alertes de vulnérabilité et déchéance directement dans Slack.
 Disponible
Pose tes questions et échange directement avec notre équipe via le live chat.
Le 11 septembre 2026, le signalement des vulnérabilités devient obligatoire. Les 100 premiers clients gardent 25 €/mois à vie. Ensuite, le tarif est de 50 €/mois.
Pour connaître ton score et démarrer.
Ta conformité documentée, surveillée et attestée en continu — prête à montrer à tes clients.
Paiement sécurisé Stripe · sans engagement · résiliable en 1 clic
CRAcheck est un outil d'aide à l'auto-évaluation. Ce n'est ni une certification, ni une évaluation par organisme notifié, ni un conseil juridique : la conformité reste sous la responsabilité du fabricant.
Tes clients et prospects vérifient eux-mêmes ton attestation sur cracheck.eu/verify — certificat signé, badge README, statut en temps réel.
Un consultant CRA facture 3 000 à 5 000 € pour un dossier figé le jour de sa livraison. CRAcheck fait vivre ta conformité toute l'année — pour le prix d'un déjeuner par mois.
Vous ne codez pas vous-même ?
L'abonnement ci-dessus s'adresse aux équipes qui écrivent leur logiciel. Si vous fabriquez un produit connecté et que vous ne savez pas encore si le règlement vous concerne, c'est un travail d'analyse — et je le fais pour vous.
Diagnostic offert, audit complet à partir de 890 €.
En général non : un SaaS « cloud uniquement » relève de la directive NIS2, pas du CRA. L'exception : s'il fournit un composant installé chez le client (agent, plugin, firmware) nécessaire au fonctionnement. Le test tranche ton cas précis.
L'open-source développé hors activité commerciale est exempté. Dès qu'une entreprise le commercialise ou l'intègre dans un produit vendu, c'est elle qui porte la responsabilité CRA.
Non. CRAcheck fournit une information basée sur le texte officiel pour t'orienter et te préparer. Pour une validation formelle, consulte un professionnel.
Les obligations de reporting des vulnérabilités s'appliquent dès le 11 septembre 2026. Les obligations principales (marquage CE, déclaration UE de conformité) au 11 décembre 2027.
Jusqu'à 15 M€ ou 2,5 % du chiffre d'affaires mondial pour un manquement aux exigences essentielles de cybersécurité.
Oui : illimité, sans inscription, et il tourne dans ton navigateur. Seul le générateur de documents est payant (25 €/mois).
Le Cyber Resilience Act clarifie le statut de l'open source. Découvrez les critères d'activité commerciale, le rôle d'intendant et vos obligations de conformité.
Le Cyber Resilience Act impose de nouvelles normes aux éditeurs SaaS. Suivez cette checklist opérationnelle pour assurer votre conformité sans freiner votre roadmap.
Le Cyber Resilience Act impose de notifier l'ENISA sous 24h en cas d'exploitation active. Découvrez notre simulation pas à pas pour maîtriser cette urgence.
Le Cyber Resilience Act impose de nouvelles normes de sécurité aux startups. Découvrez les étapes clés pour assurer votre conformité avant les échéances 2027.
Apprenez à générer et gérer votre premier SBOM pour sécuriser votre supply chain logicielle et anticiper les obligations du Cyber Resilience Act.
Maîtrisez les exigences du Cyber Resilience Act en autonomie. Découvrez comment structurer votre conformité logicielle sans recourir à des cabinets onéreux.
Amendes records, retrait de produits et perte de marchés : découvrez les risques financiers et opérationnels liés à la non-conformité au Cyber Resilience Act.
Ne laissez pas le Cyber Resilience Act compromettre votre activité. Identifiez les 5 erreurs stratégiques à éviter pour assurer la conformité de vos logiciels.

Découvrez comment se préparer au Cyber Resilience Act en 2026 pour assurer la conformité de vos logiciels et produits connectés.

Le Cyber Resilience Act impose la gestion des SBOM. Mais entre CycloneDX et SPDX, quel format choisir pour répondre aux exigences réglementaires de l'UE ? Décryptage pour les développeurs et…

Le Cyber Resilience Act approche. Découvrez comment structurer et maintenir votre documentation technique pour prouver la conformité de vos logiciels et produits connectés, éviter les sanctions et…

Le Cyber Resilience Act (CRA) introduit des obligations strictes en matière de cybersécurité des produits numériques. Comprenez les sanctions financières (jusqu'à 15 M€ ou 2,5% du CA mondial) et…

Le Cyber Resilience Act approche et la question de son applicabilité est cruciale. Découvrez les critères pour déterminer si votre logiciel, qu'il soit SaaS, une application mobile ou un objet…

Le Cyber Resilience Act (CRA) arrive, et de nombreux éditeurs SaaS se demandent s'ils sont concernés. Décryptons ensemble les critères d'application pour savoir si votre solution doit se conformer à…

Le Cyber Resilience Act (CRA) impose des délais de signalement stricts en cas de vulnérabilités ou d'incidents : 24 heures pour une alerte initiale et 72 heures pour un rapport complet. Découvrez…

Le Cyber Resilience Act (CRA) européen révolutionne la cybersécurité logicielle. Découvrez pourquoi la SBOM est désormais un élément clé de votre conformité et comment vous préparer aux nouvelles…

Le Cyber Resilience Act (CRA) européen arrive. Qui est réellement impacté par ce nouveau règlement sur la cybersécurité des produits numériques, et quelles sont les échéances clés à ne pas manquer…
Le 11 septembre 2026, le reporting devient obligatoire. Le tarif de lancement 25 €/mois court jusqu'à fin 2026, puis 50 €. Passe Pro maintenant et garde 25 €/mois à vie.
Paiement Stripe · sans engagement · résiliable en 1 clic