
Le Cyber Resilience Act pour les serrures connectées
Sécurisez vos dispositifs d'accès, automatisez la gestion de votre SBOM et garantissez la conformité réglementaire de vos produits IoT.
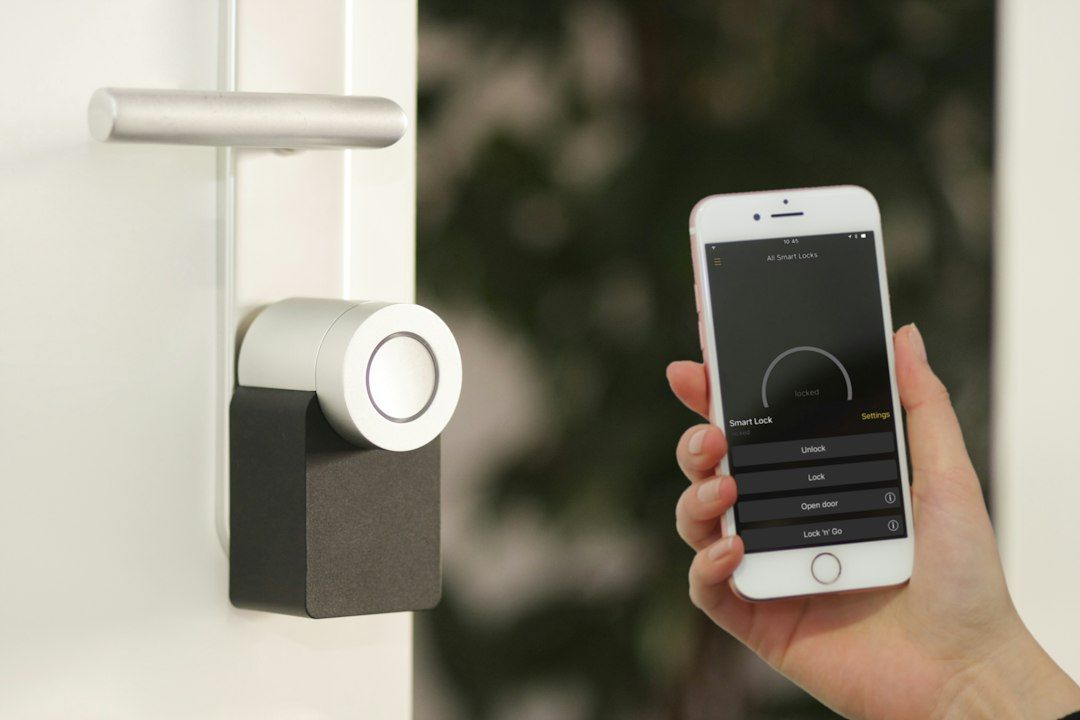

Le Cyber Resilience Act (CRA) impose aux fabricants de serrures connectées de garantir une sécurité robuste, matérielle et logicielle, sur tout le cycle de vie du produit. En tant qu'équipements critiques de contrôle d'accès physique, ces dispositifs sont soumis à des exigences strictes : inventaire logiciel (SBOM), gestion proactive des vulnérabilités et documentation technique détaillée. Les industriels doivent impérativement préparer le signalement des failles exploitées dès le 11 septembre 2026, avant l'entrée en vigueur totale le 11 décembre 2027.
Un cadre européen exigeant pour la sécurité des accès physiques
Le règlement (UE) 2024/2847 instaure une cybersécurité unifiée pour les objets connectés. Les serrures intelligentes, cylindres électroniques et passerelles domotiques gèrent des accès physiques sensibles ; une faille logicielle non corrigée menace non seulement les données, mais aussi l'intégrité physique des bâtiments. Le CRA impose désormais une responsabilité légale directe aux fabricants pour prévenir ces risques.
Pour maintenir le marquage CE et commercialiser vos solutions dans l'UE, vous devez désormais prouver la résilience de votre architecture, sécuriser votre chaîne de mise à jour (OTA) et garantir l'absence de vulnérabilités connues exploitables dans vos composants logiciels.
Exigences critiques du CRA pour vos serrures
Les constructeurs de serrures intelligentes doivent sécuriser l'ensemble de leur chaîne de valeur, du microprogramme embarqué aux services cloud.
SBOM firmware et applicatif
Générez un inventaire exhaustif et automatisé de vos dépendances (bibliothèques open source, piles BLE, protocoles Zigbee/Thread) au format standard CycloneDX.
Canaux d'alerte ENISA
Mettez en place une capacité opérationnelle pour notifier les autorités sous 24h en cas de faille exploitée activement, avec rapport détaillé sous 72h.
Documentation Annexe VII
Constituez le dossier technique requis par l'UE, incluant l'analyse des risques cybersécurité et la preuve de l'intégrité des mises à jour logicielles.
Politique de divulgation (SECURITY.md)
Publiez un canal de signalement sécurisé permettant aux chercheurs en sécurité et aux utilisateurs de rapporter toute vulnérabilité découverte.
Maîtrisez la complexité logicielle de vos accès connectés
Une serrure connectée moderne agrège des couches technologiques variées : microcontrôleurs, piles radio, applications mobiles et API cloud. Chaque strate constitue une surface d'attaque potentielle nécessitant une surveillance rigoureuse des dépendances.
- Firmware embarqué : piles BLE, Thread, Zigbee ou Matter et noyaux temps réel (FreeRTOS, Zephyr).
- Applications mobiles : frameworks intégrant de multiples bibliothèques tierces pour la cryptographie.
- Passerelles IP : systèmes Linux embarqués exposés aux risques d'injection et de services réseau.
- Infrastructure cloud : microservices de gestion des droits d'accès et logs d'audit.
Classification CRA : le statut des serrures connectées
Le Cyber Resilience Act classe les produits selon leur niveau de risque. Les dispositifs domotiques de contrôle d'accès physique sont classés comme produits importants (Annexe III, classe I). Cette classification impose une conformité rigoureuse, nécessitant soit l'application de normes harmonisées, soit une auto-évaluation appuyée par une documentation technique exhaustive.
En l'absence de normes harmonisées définitives, la constitution d'un dossier technique robuste est indispensable pour démontrer votre conformité aux exigences essentielles du règlement.
Calendrier réglementaire et sanctions
Le règlement (UE) 2024/2847 prévoit deux étapes majeures pour les industriels :
- 11 septembre 2026 : obligation de signalement des vulnérabilités exploitées et incidents graves auprès de l'ENISA et du CSIRT national.
- 11 décembre 2027 : application intégrale des exigences de cybersécurité pour tous les produits mis sur le marché européen.
Le non-respect de ces obligations expose les fabricants à des amendes pouvant atteindre 15 millions d'euros ou 2,5 % du chiffre d'affaires mondial, ainsi qu'au retrait immédiat des produits du marché.
Gestion du cycle de vie et mises à jour sécurisées
Le CRA interdit l'abandon logiciel des produits connectés. Vous devez définir une période de support claire et fournir des correctifs de sécurité gratuits. Les mécanismes de mise à jour (OTA) doivent être chiffrés, signés cryptographiquement et protégés contre les tentatives de retour arrière (anti-rollback).
Évaluez la conformité logicielle de votre serrure
Connectez vos dépôts GitHub pour identifier instantanément vos vulnérabilités et composants non inventoriés.
4 étapes pour préparer vos serrures au CRA
- 1
1. Dresser l'inventaire logiciel (SBOM)
Extrayez la nomenclature complète de vos firmwares (C, Rust), apps mobiles et passerelles au format standard CycloneDX.
- 2
2. Détecter les vulnérabilités
Analysez vos dépendances via les bases CVE pour éliminer les composants obsolètes avant toute évaluation.
- 3
3. Rédiger la documentation Annexe VII
Centralisez l'analyse des risques cyber, l'architecture réseau et les politiques de chiffrement dans un dossier technique conforme.
- 4
4. Déployer les processus de signalement
Préparez vos équipes aux procédures de reporting d'incidents sous 24h et 72h vers les autorités compétentes.
Simplifiez votre mise en conformité avec CRAcheck
CRAcheck automatise la préparation technique au règlement UE 2024/2847. En connectant vos dépôts (GitHub, GitLab, toolchains embarquées), la plateforme génère automatiquement un SBOM prêt pour l'audit et surveille en continu vos dépendances.
Obtenez un score de conformité, recevez des alertes immédiates sur les nouvelles failles et pré-remplissez vos documents essentiels : déclaration de conformité UE, dossier Annexe VII et fichiers de signalement ENISA.
Note : CRAcheck est un outil d'assistance technique à l'auto-évaluation. Il permet à vos ingénieurs de constituer un dossier solide, vérifiable et conforme aux exigences européennes.
Questions fréquentes sur le CRA
Les serrures connectées sont-elles des produits importants ?+
Oui, les systèmes de contrôle d'accès physique sont classés comme produits importants (Annexe III, classe I) en raison de leur rôle critique dans la sécurité des biens et des personnes.
Comment générer un SBOM pour un firmware bas niveau ?+
Vous pouvez importer des fichiers CycloneDX générés par vos outils de build (Yocto, Zephyr West, CMake) directement dans CRAcheck.
Quelle procédure en cas de faille après 2026 ?+
En cas d'exploitation active, vous devez alerter l'ENISA et le CSIRT national sous 24h, puis fournir un rapport détaillé sous 72h et un plan de remédiation sous 14 jours.
Le CRA s'applique-t-il aux produits déjà installés ?+
Le règlement s'applique aux produits mis sur le marché après le 11 décembre 2027. Les mises à jour logicielles majeures déployées après cette date sur des produits existants doivent toutefois respecter les exigences du CRA.
Quelle est la durée minimale de support sécurité ?+
Le support doit couvrir la durée de vie prévisible du produit, laquelle doit être communiquée explicitement à l'utilisateur lors de l'achat.
Préparez vos serrures aux audits du CRA
Générez votre premier SBOM et identifiez vos écarts de conformité en quelques minutes.
Sur le même thème — Par type de produit
Nouveau sur le Cyber Resilience Act ? Commence par le guide complet.
Le guide CRADepuis le blog
Vérifie ta conformité CRA en 1 minute
Gratuit, sans inscription. Scanne ton dépôt et obtiens ton score de conformité + tes documents pré-remplis.